Domain biblische-figuren.de kaufen?
Wir ziehen mit dem Projekt
biblische-figuren.de um.
Sind Sie am Kauf der Domain
biblische-figuren.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain biblische-figuren.de kaufen?
Waren die Evangelisten auch Apostel?
Waren die Evangelisten auch Apostel? Die Evangelisten waren nicht direkt Apostel, da sie nicht zu den zwölf Jüngern gehörten, die von Jesus persönlich berufen wurden. Die Evangelisten waren jedoch enge Gefährten von Aposteln wie Petrus und Paulus und spielten eine wichtige Rolle bei der Verbreitung des Evangeliums. Sie waren Zeugen der Lehren und Taten Jesu und verfassten die Evangelien, um die Botschaft von Jesus Christus weiterzugeben. Obwohl sie nicht direkt als Apostel bezeichnet wurden, trugen sie maßgeblich zur Verbreitung des Christentums bei. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
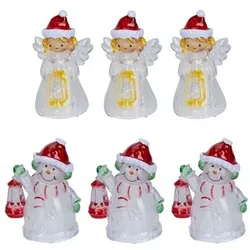
KARIN JITTENMEIER Kreativ-Set LED Figuren Schneemann & Engel, 24tlg.Weihnachtliche LED-Figuren Mit dem KARIN JITTENMEIER Kreativ-Set bringst du stimmungsvolle Lichtakzente in deine Dekoration. Die liebevoll gestalteten LED-Figuren mit warmweißem Licht und praktischer Timer-Funktion laden zum Arrangieren, Dekorieren und Verschenken ein. Was erhalte ich? 3 LED-Engel, ca. 5,8 x 5,5 x 9,6 cm, jeweils mit einer LED in Warmweiß und Timer-Funktion 3 LED-Schneemänner, ca. 7,2 x 5,3 x 9,3 cm, jeweils mit einer LED in Warmweiß und Timer-Funktion 18 Knopfzellen LR44 Sicherheitshinweise Schalte das Produkt nicht in der Verpackung an. LEDs sind nicht austauschbar. Beim Einlegen der Batterien auf richtige Polarität achten. Nur Batterien verwenden, die das jeweilige Produkt geeignet sind. Weder gebrauchte mit neuen Batterien kombinieren noch Batterien verschiedener Fabrikate oder Typen. Das Produkt das darf nicht über den Hausmüll entsorgt werden. Altgerät muss bei einer offiziellen Rücknahmestelle abgegeben werden.19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die heilige Nacht?Die heilige Nacht? ist eine Partitur aus dem Strube Verlag für die musikalische Gestaltung der Advents- und Weihnachtszeit. Das Werk eignet sich für Konzerte, Gottesdienste und festliche Aufführungen und bereichert jedes Weihnachtsprogramm mit einer stimmungsvollen musikalischen Umsetzung.20,00 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
Rieß, Wolfgang: Global Heroes, Heilige und ProphetenGlobal Heroes, Heilige und Propheten , Methodisch vielfältige Materialien zur Auseinandersetzung mit Vorbildern im Religionsunterricht (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20181106, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Autoren: Rieß, Wolfgang, Seitenzahl/Blattzahl: 96, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 10. Klasse; Glaubensfragen; Religion katholisch; Sekundarstufe I, Fachschema: Didaktik~Unterricht / Didaktik~Religionsunterricht / Lehrermaterial, Themenvorschläge, Bildungsmedien Fächer: Religion, Fachkategorie: Didaktische Kompetenz und Lehrmethoden~Schule und Lernen, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 299, Breite: 215, Höhe: 12, Gewicht: 301, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 192984727,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OSTHEIMER 4040 Set Heilige Familie 5 Figuren aus Holz Serie Classic Weihnachten WeihnachtskrippeOSTHEIMER 4040 Set Heilige Familie 5 Figuren aus Holz Serie Classic Weihnachten Weihnachtskrippe Beschreibung: original Ostheimer 4040 Heilige Familie aus der Serie Weihnachten, Krippensortimente Die Ostheimer Figuren werden ausschließlich aus hochwertigen, wieder aufforstbaren heimischen Hölzern gefertigt. Die meisten Figuren sind aus Ahorn gefertigt. Einige aber auch ganz bewusst aus Esche. Das Eschenholz weist eine einzigartige Struktur und Farbgebung auf, die für einige Figuren eine eigenwillige Ausgestaltung ermöglichen. Die verwendeten Farben sind keine Naturfarben. Bei Pflanzenfarben gibt es leider immer noch Probleme mit der Lichtechtheit mancher Farbtöne, unsere Figuren würden schon recht bald verblassen. Zudem sind viele Farbtöne in der Natur nicht erhältlich oder giftig. Man müsste sich dadurch in der Farbgebung sehr einschränken. Natürlich sind die Farben schweiß- und speichelfest und entsprechen der Europäischen Norm. Die Endbehandlung wird mit Ölen vollzogen. Verwendet werden hierfür reine Naturprodukte von namhaften Herstellern Sicherheitshinweis: Nicht für Kinder unter 36 Monaten geeignet. Erstickungsgefahr durch ablösbare Kleinteile. Lieferumfang und Größenangaben: 1 x Set Heilige Familie Ostheimer Nummer 4040 Serie Classic enthält im Einzelnen: 1 x Maria 40401 Höhe 11,5cm 1 x Josef 40402 Höhe 13cm 1 x Ochse 40404 Höhe 4cm 1 x Esel 40405 Höhe 9cm 1 x Krippe mit Kind 40403 Länge 8cm Höhe 4,5cm122,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
KARIN JITTENMEIER Kreativ-Set LED Figuren Schneemann & Engel, 24tlg.Weihnachtliche LED-Figuren Mit dem KARIN JITTENMEIER Kreativ-Set bringst du stimmungsvolle Lichtakzente in deine Dekoration. Die liebevoll gestalteten LED-Figuren mit warmweißem Licht und praktischer Timer-Funktion laden zum Arrangieren, Dekorieren und Verschenken ein. Was erhalte ich? 3 LED-Engel, ca. 5,8 x 5,5 x 9,6 cm, jeweils mit einer LED in Warmweiß und Timer-Funktion 3 LED-Schneemänner, ca. 7,2 x 5,3 x 9,3 cm, jeweils mit einer LED in Warmweiß und Timer-Funktion 18 Knopfzellen LR44 Sicherheitshinweise Schalte das Produkt nicht in der Verpackung an. LEDs sind nicht austauschbar. Beim Einlegen der Batterien auf richtige Polarität achten. Nur Batterien verwenden, die das jeweilige Produkt geeignet sind. Weder gebrauchte mit neuen Batterien kombinieren noch Batterien verschiedener Fabrikate oder Typen. Das Produkt das darf nicht über den Hausmüll entsorgt werden. Altgerät muss bei einer offiziellen Rücknahmestelle abgegeben werden.19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waren die Evangelisten auch Apostel?
Waren die Evangelisten auch Apostel? Die Evangelisten waren nicht direkt Apostel, da sie nicht zu den zwölf Jüngern gehörten, die von Jesus persönlich berufen wurden. Die Evangelisten waren jedoch enge Gefährten von Aposteln wie Petrus und Paulus und spielten eine wichtige Rolle bei der Verbreitung des Evangeliums. Sie waren Zeugen der Lehren und Taten Jesu und verfassten die Evangelien, um die Botschaft von Jesus Christus weiterzugeben. Obwohl sie nicht direkt als Apostel bezeichnet wurden, trugen sie maßgeblich zur Verbreitung des Christentums bei. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Die heilige Nacht?Die heilige Nacht? ist eine Partitur aus dem Strube Verlag für die musikalische Gestaltung der Advents- und Weihnachtszeit. Das Werk eignet sich für Konzerte, Gottesdienste und festliche Aufführungen und bereichert jedes Weihnachtsprogramm mit einer stimmungsvollen musikalischen Umsetzung.20,00 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
Rieß, Wolfgang: Global Heroes, Heilige und ProphetenGlobal Heroes, Heilige und Propheten , Methodisch vielfältige Materialien zur Auseinandersetzung mit Vorbildern im Religionsunterricht (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20181106, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Autoren: Rieß, Wolfgang, Seitenzahl/Blattzahl: 96, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 10. Klasse; Glaubensfragen; Religion katholisch; Sekundarstufe I, Fachschema: Didaktik~Unterricht / Didaktik~Religionsunterricht / Lehrermaterial, Themenvorschläge, Bildungsmedien Fächer: Religion, Fachkategorie: Didaktische Kompetenz und Lehrmethoden~Schule und Lernen, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 299, Breite: 215, Höhe: 12, Gewicht: 301, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 192984727,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Akbar, Kaveh: Märtyrer!Märtyrer! , Roman | Der New-York-Times-Bestseller | Barack Obama Leseliste 2024 | Nominiert für den National Book Award 2024 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250311, Autoren: Akbar, Kaveh, Übersetzung: Jacobs, Stefanie, Seitenzahl/Blattzahl: 432, Themenüberschrift: FICTION / Places / United States, Keyword: Abhängigkeit; Alkoholismus; Amerikanische Literatur; Coming of age; Familienroman; Familiensaga; Herkunft; Homosexualität; Intergenerationale Traumata; Iran; Kunst; Künstlerroman; Lyrik; Mental Health; Migration; Mittlerer Westen; Mutter-Sohn-Beziehung; Märtyrer; New York; Queerness; Religion; Sinnsuche; Sucht; Teheran, Fachschema: Teheran~New York City / Roman, Erzählung, Essay, Feuilleton, Reportage~Homosexualität (LGBTQ) / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Identität / Zugehörigkeit~Erzählerisches Thema: Vertreibung, Exil, Migration~Belletristik: Themen, Stoffe, Motive: Vielfalt, Gleichheit und Inklusion, Interesse Alter: Bezug zu Schwulen & Lesben, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 33, Gewicht: 462, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.